Reverse Shells - Guía Completa
🎯 Conceptos Fundamentales ¿Qué es una Reverse Shell? Una reverse shell es una conexión de red donde la máquina víctima inicia la conexión hacia el atacante, permitiendo control remoto de la vícti...
🎯 Conceptos Fundamentales ¿Qué es una Reverse Shell? Una reverse shell es una conexión de red donde la máquina víctima inicia la conexión hacia el atacante, permitiendo control remoto de la vícti...
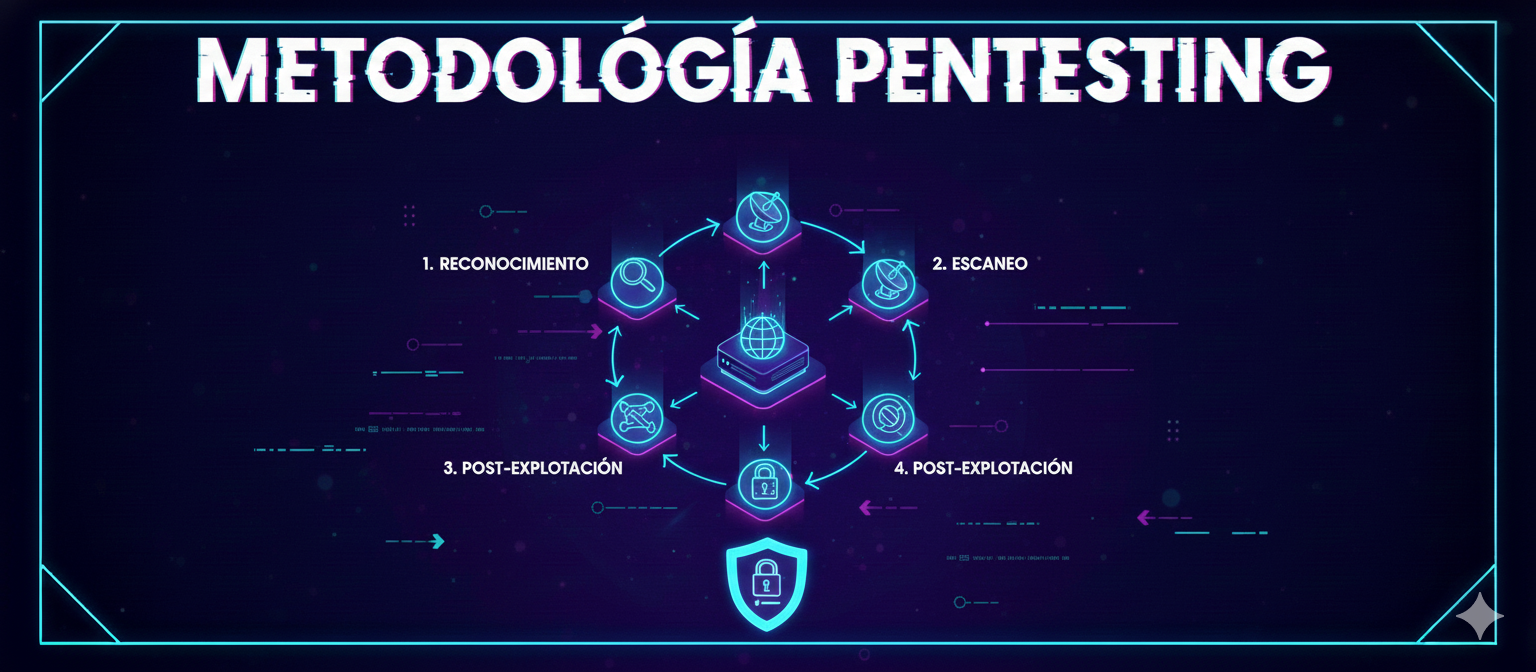
Metodología de Pentesting - Guía Completa 🎯 Introducción Esta guía cubre la metodología estándar de pentesting siguiendo el PTES (Penetration Testing Execution Standard) y las mejores prácticas u...
Enumeración de Redes y Servicios - Guía Completa 🌐 DNS - Puerto 53 ¿Qué es DNS? El Domain Name System (DNS) traduce nombres de dominio a direcciones IP. Es crítico enumerarlo porque puede revela...
Windows Pentesting y Active Directory - Guía Completa 🖥️ Enumeración de Windows Información Básica del Sistema # Información completa del sistema systeminfo # Nombre del equipo hostname # Usua...
Linux Pentesting - Guía Completa 🔍 Enumeración Básica Información del Sistema # Información del kernel y versión uname -a cat /etc/os-release cat /etc/issue lsb_release -a # Arquitectura del pr...
Web Application Pentesting - Guía Completa 🔌 APIs y Swagger ¿Qué es una API? Application Programming Interface (API) permite que aplicaciones se comuniquen entre sí. Las APIs REST son las más co...
SQL Injection y Bases de Datos - Guía Completa 🎯 Introducción a SQL Injection ¿Qué es SQL Injection? SQL Injection (SQLi) es una vulnerabilidad de seguridad que permite a un atacante interferir ...
Post-Explotación y Lateral Movement Una vez comprometido un sistema, la fase de post-explotación determina el valor real del acceso obtenido. Esta guía cubre técnicas avanzadas de transferencia de...
Herramientas y Utilidades de Pentesting Esta guía consolida herramientas esenciales, utilidades y trucos que todo pentester debe conocer para optimizar su workflow y maximizar la efectividad en co...

Perfection es una máquina Linux sencilla que incluye una aplicación web con funcionalidad para calcular las calificaciones de los estudiantes. Esta aplicación es vulnerable a la Inyección de Plantillas del Lado del Servidor (SSTI) mediante la omisión del filtro de expresiones regulares. Se puede obtener una ventaja explotando la vulnerabilidad SSTI. Al enumerar al usuario, se revela que pertenece al grupo `sudo`. Una enumeración posterior revela una base de datos con hashes de contraseñas, y el correo electrónico del usuario revela un posible formato de contraseña. Mediante un ataque de máscara al hash, se obtiene la contraseña del usuario, que se utiliza para obtener acceso `root`.